Andere Dimension · xsuri aus unserem Team
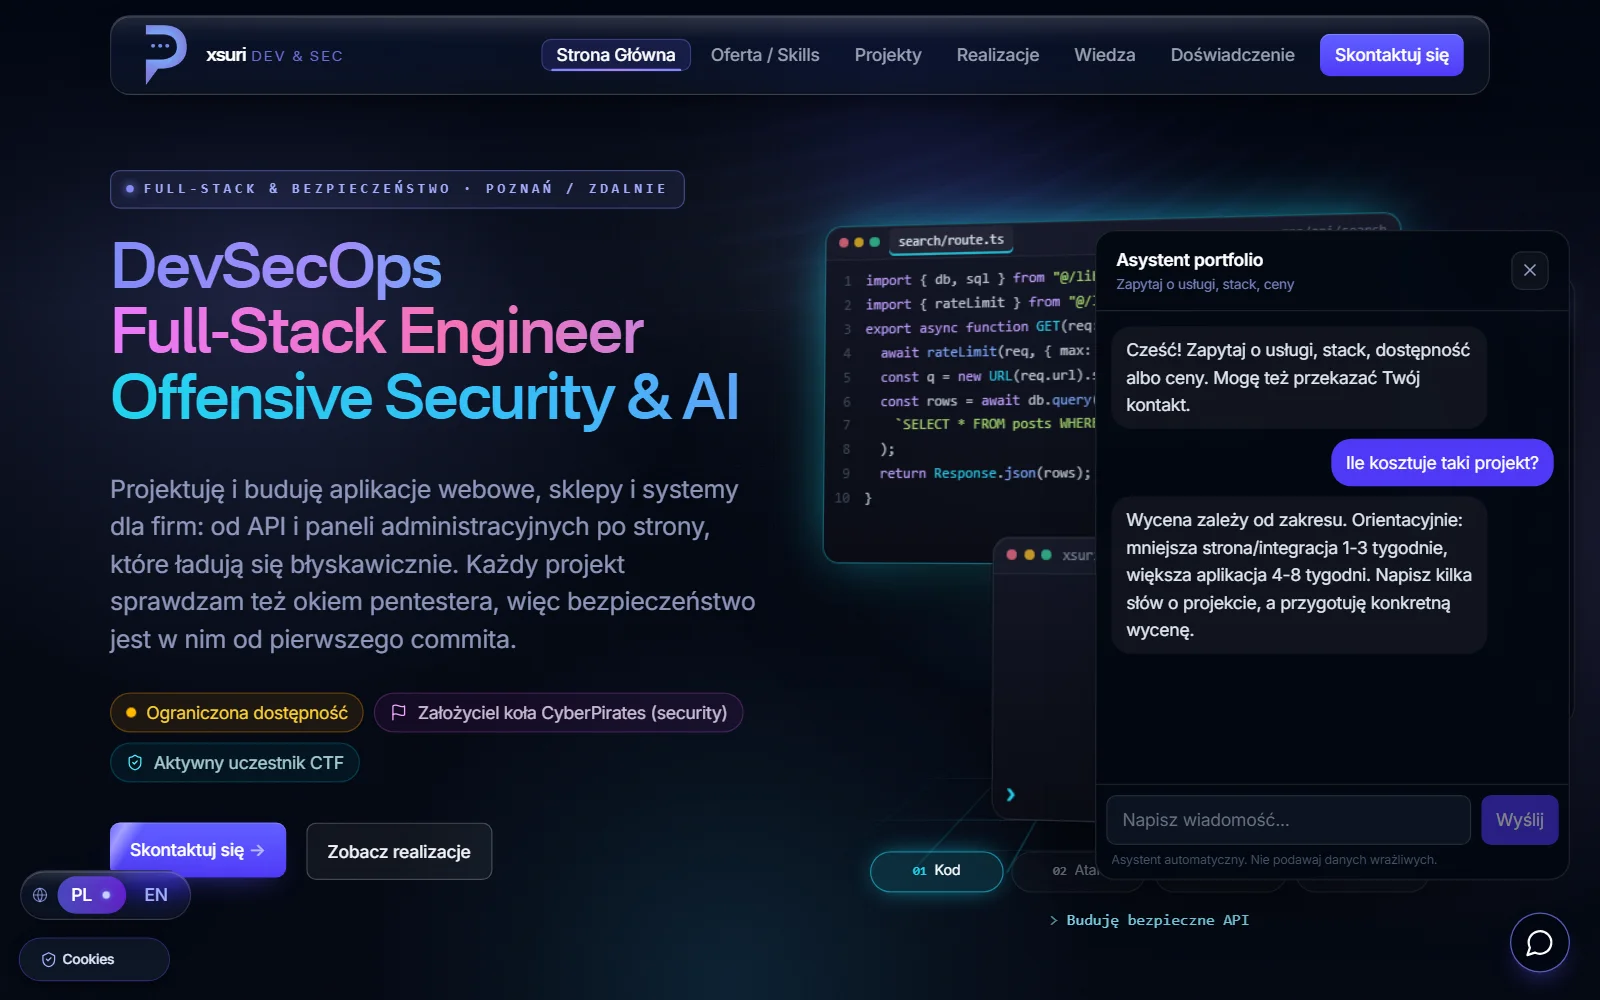
xsuri baut Anwendungen und versucht danach selbst, sie zu knacken. Die Seite xsuri.cclabs.pl zeigt das schon auf dem ersten Bildschirm: Code, Angriff, Fix und Deployment. Weiter hinten warten ein Terminal, versteckte Flaggen und ein eigenes Panel.
Diese Szene läuft live in deinem Browser
Rundgang durch die Seite
Acht Dinge, die du dort finden solltest
Scroll weiter, daneben laufen Aufnahmen der Seite und des Panels. Jede Aufnahme kannst du vergrößern. Die Leads und Personen im Panel sind erfunden, echte Anfragen gibt es hier nicht. Die Flaggen verraten wir nicht, die musst du selbst finden. Die Aufnahmen zeigen die polnische Version der Seite, die es auch auf Englisch gibt; das Panel ist nur auf Polnisch.
01Faden
Die Seite wechselt beim Lesen die Farbe
Ein leuchtender Faden läuft durch die ganze Seite, und der Hintergrund nimmt die Farbe des Abschnitts an, den du gerade liest. Animationen schlafen, wenn sie niemand sieht, und wer Bewegung im System ausgeschaltet hat, bekommt eine ruhige Version.
02Terminal
Ein Terminal, in dem es etwas zu finden gibt
Unter den Projekten wartet die Zeile hack --start und dahinter eine Sandbox mit eigenem Dateisystem, Befehlsverlauf und einem fiktiven Laborserver. Alles passiert im Browser, und keine echte Verbindung verlässt ihn. Unsere Aufnahme endet vor der Flagge: Ab da bist du allein.
03Flaggen
Elf Flaggen, versteckt auf der Seite
Tippe auf der Seite sudo, und eine zweite Konsole öffnet sich. Darin warten 11 Flaggen an Orten, die ein Pentester aus Reflex prüft, ein Profil mit Rang und das Quiz "Finde die Schwachstelle". Für den kompletten Satz gibt es ein Minispiel und ein Zertifikat zum Download. Eingereichte Flaggen vergleicht die Seite mit SHA-256-Hashes, im Code steht also keine Liste fertiger Antworten.
04Referenzen
Ein Portfolio, das fremde Namen schützt
Du kannst die Referenzen auf Shops oder Anwendungen eingrenzen, und der Filter bleibt in der Adresse, sodass sich eine bestimmte Ansicht verschicken lässt. Weiter unten stehen 25 Website-Konzepte für verschiedene Branchen. Ohne Zustimmung der Firma zeigt die Karte nur die Branche, und der Name landet nicht einmal im Seitencode.
05Erfahrung
Jedes Zertifikat lässt sich prüfen
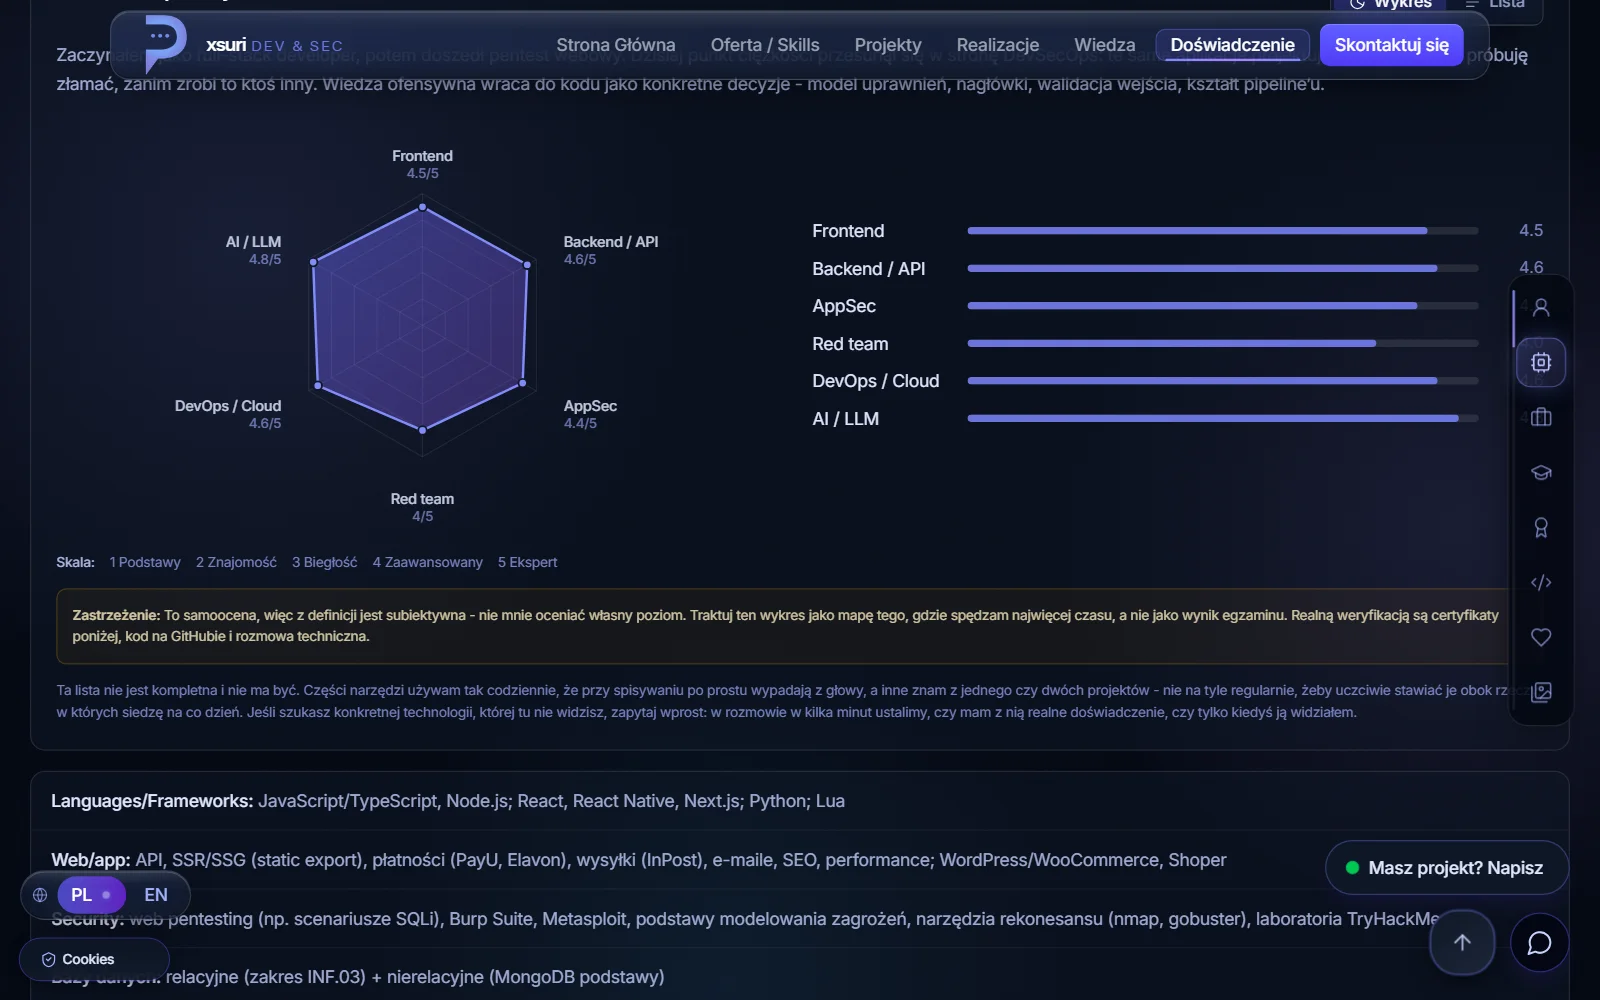
Ein Karriereverlauf, ein Skill-Radar und Zertifikate mit Links zu den Ausstellern. Das Radar ist eine Selbsteinschätzung, und die Seite sagt das offen; der Beweis sind Zertifikate, Code und ein technisches Gespräch. Profil und Badges von TryHackMe synchronisieren sich von selbst.
06Panel
Hinter dem Login steckt ein ganzes Panel
Jede Anfrage aus dem Formular wird zu einem Lead mit Status, Notizen und Dringlichkeit, und Spam landet sofort auf einer eigenen Liste. Daneben gibt es ein Dashboard der Arbeitswoche, Besucheranalyse und die Bearbeitung aller Inhalte der Seite. Die Leads in der Aufnahme sind erfunden.
07Wissensdatenbank
Ein eigener Editor für Analysen
Die Wissensdatenbank zur Anwendungssicherheit hat einen Editor mit Blöcken für "verwundbaren Code" und "Fix", OWASP- und CVSS-Einstufung, einer 1:1-Vorschau und Veröffentlichung zur geplanten Zeit. Die ersten Beiträge sind noch Entwürfe, einer davon ist in der Aufnahme zu sehen.
08Unter der Haube
Dasselbe, was er bei anderen prüft
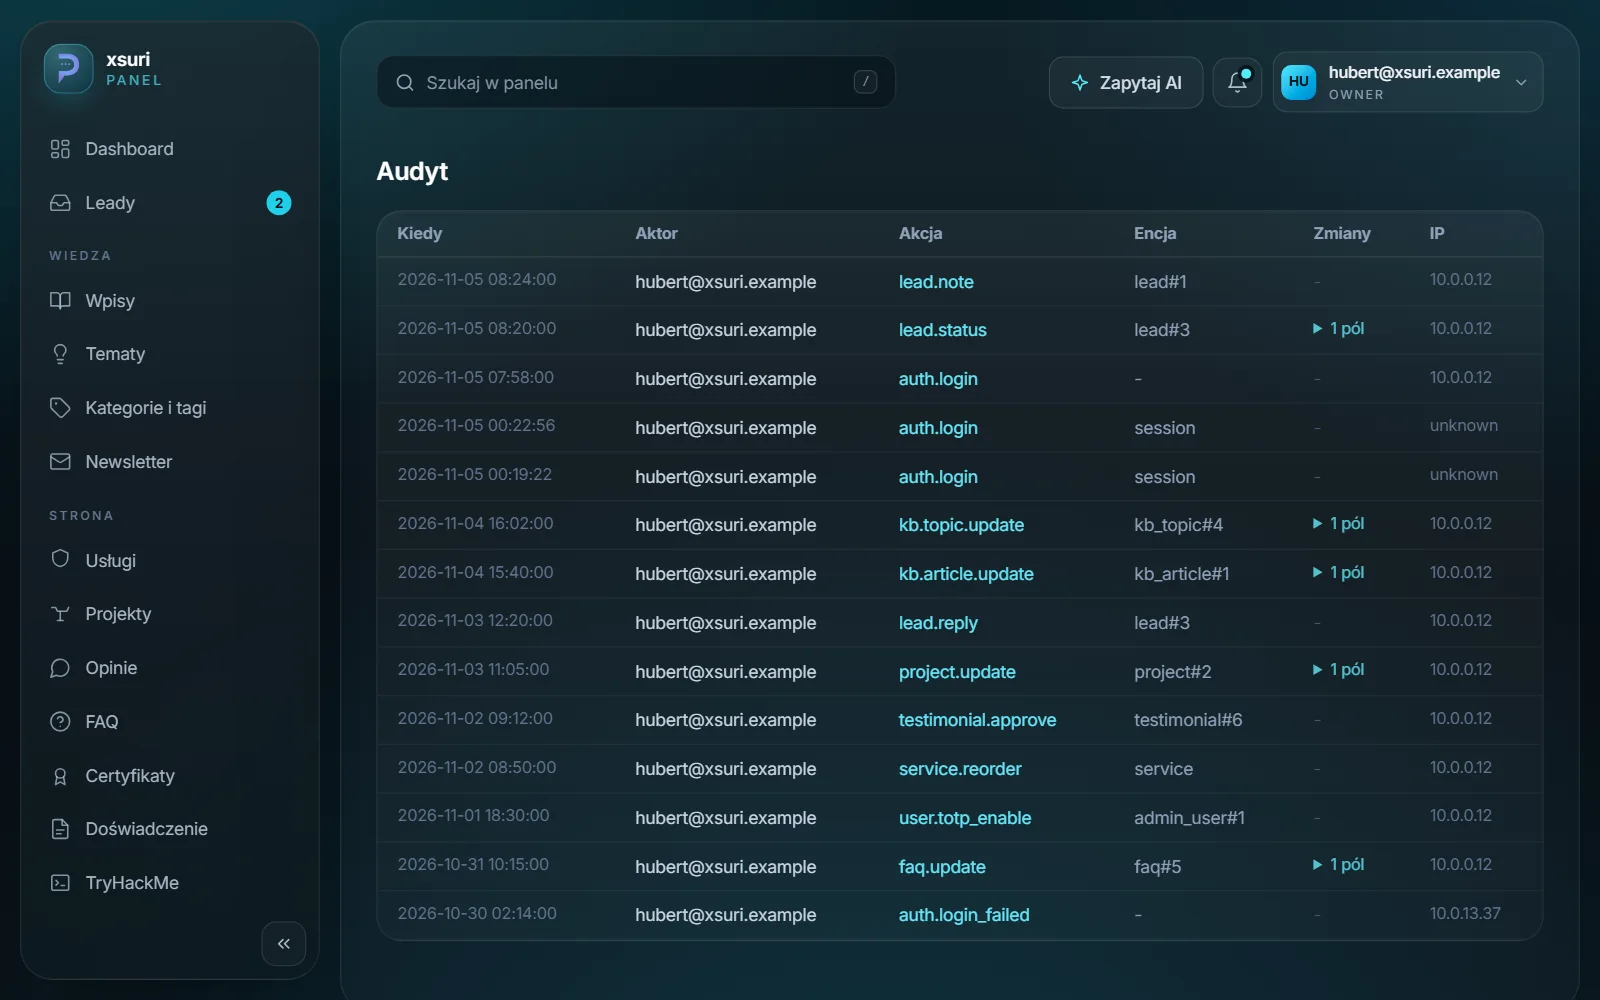
Passwörter in argon2id, Sitzungen, die auf dem Server widerrufen werden, TOTP-Codes, Rollen und ein Audit der Änderungen im Panel. Das Formular hat Limits, einen Honeypot und eine Zeitfalle, dazu kommen Sicherheits-Header, CSP-Berichte und eine security.txt. Die Aufnahme zeigt das Änderungsprotokoll mit Testdaten.
- Next.js 15
- React 19
- TypeScript
- PostgreSQL
- Drizzle
- three.js
Dazu
Der Rest der Seite
Kleinigkeiten, die man beim ersten Mal leicht übersieht.
- Zwei SprachenPolnisch und Englisch, jeweils mit eigenen Adressen und eigenen Daten für Suchmaschinen.
- Analyse nach EinwilligungEigene Statistiken und Besuchs-Hashes, die niemanden erkennen lassen. Ohne Einwilligung wird nichts gesendet.
- Newsletter mit BestätigungDie Anmeldung gilt erst nach dem Klick in der E-Mail, die Abmeldung braucht einen Klick, Leserkonten gibt es nicht.
- Läuft wie eine AppDu kannst sie auf den Startbildschirm legen, und ohne Internet zeigt sie einen eigenen Bildschirm.
- Tests vor dem DeploymentLint, Unit-Tests, Playwright-Szenarien und ein vollständiger Build bei jeder Änderung.
- Daten mit AblaufdatumAbgelaufene Anfragen und Sitzungen verschwinden von selbst aus der Datenbank.
- Alarme und BerichteDer Server verschickt selbst Berichte zu Traffic und Leads und schlägt bei einem plötzlichen Anstieg Alarm.
- Voller Inhalt ohne JSDie Seite wird auf dem Server gerendert, Suchmaschinen und KI-Modelle sehen also alles, und llms.txt liefert ihnen die Fakten.
Für dein Unternehmen
Irgendwann prüft jemand deine Anwendung. Besser, es ist jemand von uns.
xsuri macht bei uns Web-Pentests nach OWASP und Sicherheitsaudits: ein Bericht mit Prioritäten nach echtem Risiko, Hilfe bei den Fixes und ein Retest. Die Tests beginnen erst nach schriftlicher Zustimmung zum Umfang.