Inny wymiar · xsuri z naszego zespołu
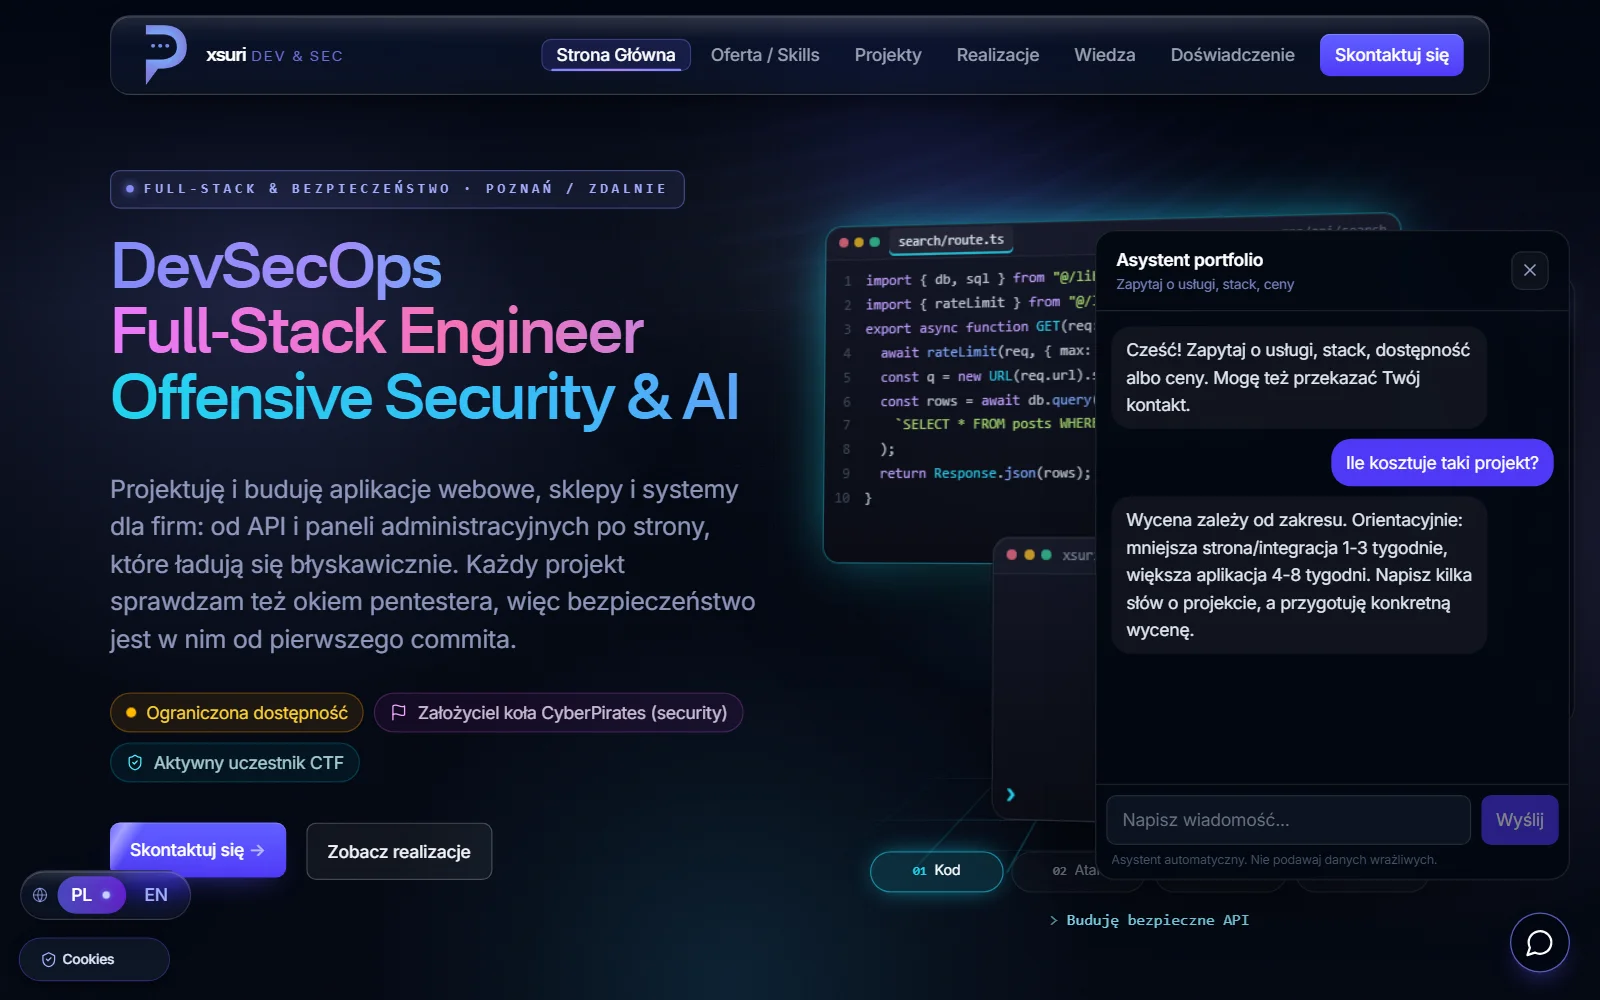
xsuri buduje aplikacje, a potem próbuje je złamać. Strona xsuri.cclabs.pl pokazuje to od pierwszego ekranu: kod, atak, poprawka i wdrożenie. Dalej czekają terminal, ukryte flagi i własny panel.
Ta scena działa na żywo w Twojej przeglądarce
Wycieczka po stronie
Osiem rzeczy, które warto tam znaleźć
Przewijaj, a obok zobaczysz nagrania ze strony i panelu. Każdy kadr możesz powiększyć. W panelu są wymyślone leady i osoby, żadnych prawdziwych zapytań. A flag nie zdradzamy, te trzeba znaleźć samemu.
01Nitka
Strona zmienia kolor, gdy czytasz
Przez całą stronę biegnie świecąca nitka, a tło przechodzi w kolor sekcji, którą akurat czytasz. Animacje śpią, gdy ich nie widać, a kto wyłączył ruch w systemie, dostaje spokojną wersję.
02Terminal
Terminal, w którym można coś znaleźć
Pod projektami czeka wiersz hack --start, a za nim piaskownica z własnym systemem plików, historią poleceń i fikcyjnym serwerem w laboratorium. Wszystko dzieje się w przeglądarce i żadne prawdziwe połączenie nigdzie nie wychodzi. Nagranie kończymy przed flagą: dalej trzeba już samemu.
03Flagi
Jedenaście flag schowanych na stronie
Wpisz na stronie sudo, a otworzy się druga konsola. Czeka w niej 11 flag ukrytych w miejscach, które pentester sprawdza odruchowo, profil z rangą i quiz "znajdź podatność". Za komplet jest minigra i certyfikat do pobrania. Zgłoszone flagi strona porównuje ze skrótami SHA-256, więc w kodzie nie ma listy gotowych odpowiedzi.
04Realizacje
Portfolio, które nie zdradza cudzych nazw
Realizacje można zawęzić do sklepów albo aplikacji, a filtr zostaje w adresie, więc konkretny widok da się komuś wysłać. Niżej jest 25 konceptów stron dla różnych branż. Bez zgody firmy karta pokazuje tylko branżę, a nazwa nie trafia nawet do kodu strony.
05Doświadczenie
Każdy certyfikat można sprawdzić
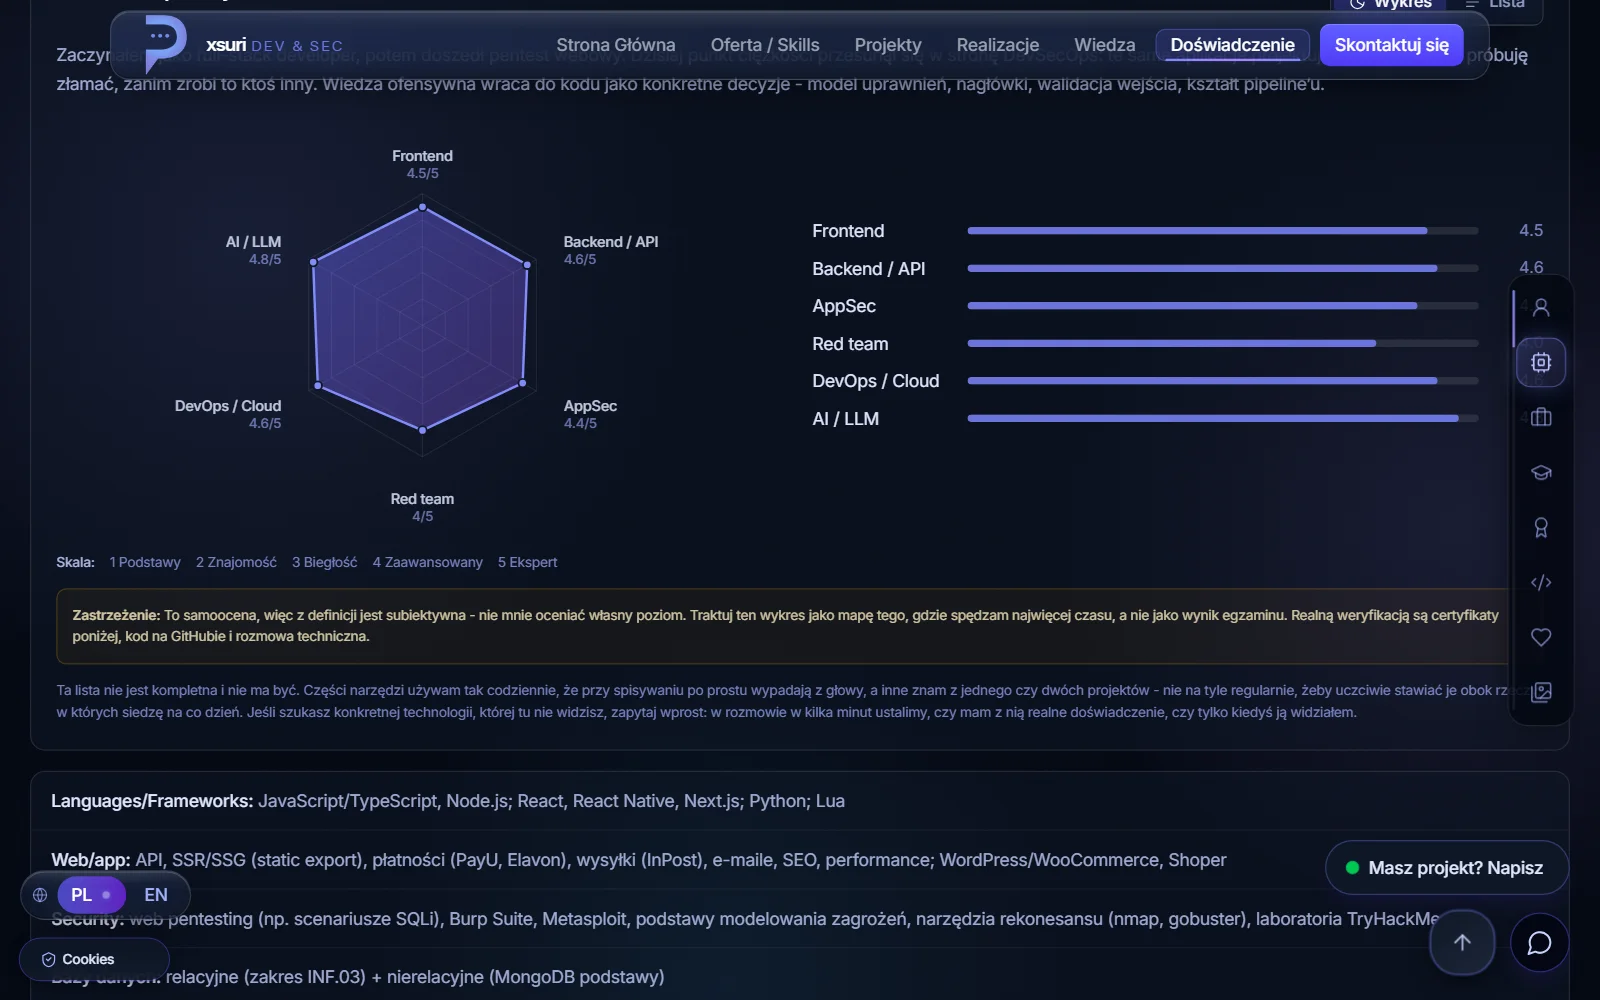
Oś kariery, radar umiejętności i certyfikaty z linkami do wystawców. Radar to samoocena i strona mówi o tym wprost, a dowodem są certyfikaty, kod i rozmowa techniczna. Profil i odznaki z TryHackMe same się synchronizują.
06Panel
Za logowaniem stoi cały panel
Każde zapytanie z formularza staje się leadem ze statusem, notatkami i oceną pilności, a spam od razu trafia na osobną listę. Obok są pulpit z tygodniem pracy, analityka odwiedzin i edycja wszystkich treści strony. Na nagraniu leady są wymyślone.
07Baza wiedzy
Własny edytor do analiz podatności
Baza wiedzy o bezpieczeństwie aplikacji ma edytor z blokami "podatny kod" i "poprawka", klasyfikację OWASP i CVSS, podgląd 1:1 i publikację o zaplanowanej godzinie. Pierwsze wpisy są jeszcze szkicami, a na nagraniu widać jeden z nich.
08Pod maską
To samo, co sprawdza u innych
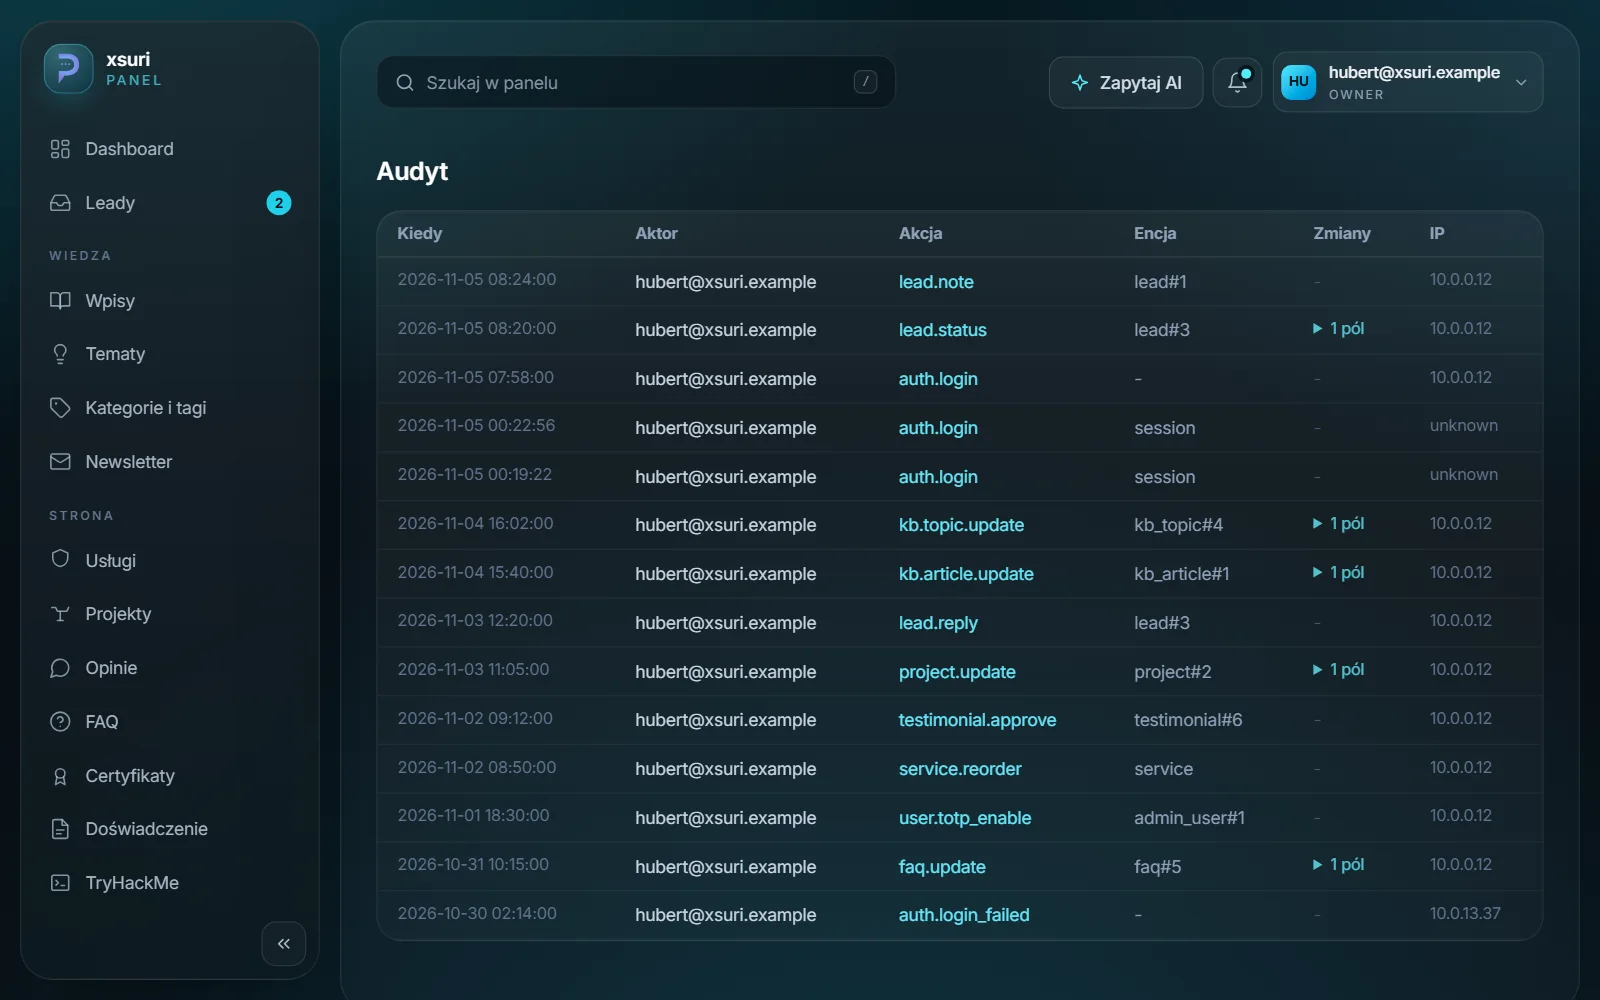
Hasła w argon2id, sesje unieważniane po stronie serwera, kody TOTP, role i audyt zmian w panelu. Formularz ma limity, honeypot i pułapkę czasową, a do tego dochodzą nagłówki bezpieczeństwa, raporty CSP i plik security.txt. Na kadrze dziennik zmian z danymi testowymi.
- Next.js 15
- React 19
- TypeScript
- PostgreSQL
- Drizzle
- three.js
A do tego
Reszta strony
Drobiazgi, które łatwo przeoczyć za pierwszym razem.
- Dwa językiPolski i angielski, każdy pod własnym adresem i z własnymi danymi dla wyszukiwarek.
- Analityka po zgodzieWłasne statystyki i skróty odwiedzin, po których nie da się nikogo rozpoznać. Bez zgody nic nie jest wysyłane.
- Newsletter z potwierdzeniemZapis dopiero po kliknięciu w mailu, wypis jednym kliknięciem i żadnych kont czytelników.
- Działa jak aplikacjaMożna ją dodać do ekranu telefonu, a gdy zniknie internet, pokazuje własny ekran.
- Testy przed wdrożeniemLint, testy jednostkowe, scenariusze w Playwright i pełny build przy każdej zmianie.
- Dane z datą ważnościZapytania po terminie i wygasłe sesje same znikają z bazy.
- Alarmy i raportySerwer sam wysyła raport z ruchu i leadów, a przy nagłym skoku ruchu podnosi alarm.
- Pełna treść bez JSStrona renderuje się na serwerze, więc wyszukiwarki i modele AI widzą całą treść, a llms.txt podaje im fakty.
Dla Twojej firmy
Ktoś w końcu sprawdzi Twoją aplikację. Lepiej, żeby to był ktoś od nas.
xsuri robi u nas pentesty webowe według OWASP i audyty bezpieczeństwa: raport z priorytetami według realnego ryzyka, pomoc przy poprawkach i retest. Testy zaczynają się dopiero po pisemnej zgodzie na zakres.